Votre conformité RGPD et IA Act, enfin simple et durable
Je suis Samy Lalileche, consultant RGPD & RIA et DPO externe en Essonne. J'accompagne les TPE, PME, associations et structures médico-sociales d'Île-de-France dans une mise en conformité qui tient dans la durée — et qui vous laisse autonomes.
Avec Samy Lalileche, jamais le RGPD et le RIA ne vous paraîtront aussi simple.
- Certifié PECB
- Ingénieur informatique
- Méthodologie CNIL
- Intervention sur site
Vos données personnelles, et maintenant vos systèmes d'IA
Les deux réglementations reposent sur la même logique : savoir ce que vous utilisez, en évaluer le risque, le documenter. Le travail se mutualise.
Conformité RGPD
Diagnostic, registre des traitements, plan d'action, fonction de DPO externe assumée contractuellement, sensibilisation de vos équipes.
Conformité AI Act
Inventaire de vos systèmes d'IA, classification par niveau de risque, obligations réellement applicables, gouvernance documentée.
La réglementation évolue plus vite que vos équipes ne peuvent la suivre
Les TPE et PME ont elles aussi des données personnelles à protéger. Une démarche de conformité adaptée aide à documenter vos pratiques et à répondre aux questions de vos clients et donneurs d'ordre.
Un risque de sanction réel
Un manquement au RGPD ou au RIA peut donner lieu à des mesures de la CNIL. La responsabilité de l'organisme et une éventuelle responsabilité du dirigeant s'apprécient selon les faits et le cadre applicable.
Un sujet chronophage
Registre, mentions d'information, contrats de sous-traitance, durées de conservation : sans méthode, le chantier s'éternise et n'aboutit jamais.
Des données à protéger
Vos fichiers clients, vos données RH et votre savoir-faire constituent le patrimoine le plus précieux de l'entreprise. Le RGPD est le levier qui les sécurise. L'IA apporte un gain de productivité
Un avantage concurrentiel
Répondre à un appel d'offres, rassurer un grand compte, signer un contrat de sous-traitance : la conformité RGPD est devenue un critère de sélection et l'IA de rivaliser avec la concurrence.
Vous savez qu'il faut s'en occuper. Vous redoutez la complexité.
C'est la réaction de la plupart des dirigeants que je rencontre. Voici ce qui bloque, et ce que ça change quand c'est traité.
« Je ne sais pas où commencer »
Registre, bases légales, sous-traitants : le vocabulaire décourage avant même le premier document.
« Personne n'a le temps »
Vos équipes ont un métier. La conformité ne doit pas leur en ajouter un deuxième.
« On utilise déjà de l'IA, sans le savoir »
Un outil de tri de CV, un assistant de rédaction, un chatbot : ces usages entrent dans le champ de l'AI Act.
Cinq missions, prises séparément ou ensemble
Vous choisissez le niveau d'accompagnement. Rien n'est vendu par lot.
Diagnostic RGPD
Cartographie de vos traitements, écarts identifiés, priorités classées par risque.
DPO externe
Je porte la fonction de délégué à la protection des données pour votre entreprise.
Sensibilisation
Vos équipes repartent avec les bons réflexes, expliqués sans jargon juridique.
Quatre étapes, zéro jargon
Vous savez à chaque instant où vous en êtes et ce qui vous reste à faire.
- Étape 1
Pré-diagnostic
45 minutes au téléphone. Gratuit, sans engagement.
- Étape 2
Diagnostic
Vos traitements et vos systèmes d'IA cartographiés, vos écarts documentés.
- Étape 3
Accompagnement
Un plan d'action priorisé, appliqué à votre rythme.
- Étape 4
Autonomie
Registre à jour, équipes formées, suivi dans le temps.
Le RGPD, un outil réglementaire au service du développement de votre entreprise
- Vous vous donnez un avantage concurrentiel sur vos marchés et vos appels d'offres.
- Vous renforcez la confiance de vos clients, partenaires et donneurs d'ordre.
- Vous rassurez les personnes dont vous traitez les données : clients, salariés, adhérents, bénéficiaires.
- Vous améliorez la sécurité de vos données et votre résilience face aux cyberattaques.
- Vous structurez la gouvernance de vos données et gagnez en efficacité de gestion.
- Vous documentez les décisions et les actions menées pour répondre à un contrôle ou à un incident.
Un interlocuteur, pas un cabinet
Vous parlez à la personne qui fait le travail, du premier appel au suivi annuel.
Pragmatique, pédagogique et proportionnée
Ma valeur ajoutée est la proximité avec mes clients. À l'écoute des TPE et des PME, je propose la solution la mieux adaptée à votre organisation, en intervenant à toutes les phases du projet : du diagnostic à la mise en œuvre du plan de conformité.
Chaque mission débute par un diagnostic des traitements de données à caractère personnel, afin de proposer un accompagnement proportionné, fondé sur une démarche d'amélioration continue inspirée du PDCA : Planifier, Déployer, Contrôler, Améliorer.
Je m'engage dans une relation de partenariat inscrite dans la durée, fondée sur la confiance réciproque. Et sur une conviction forte : la conformité ne doit pas être vécue comme une contrainte, mais comme un levier de confiance et de valorisation de vos données.
Découvrir mon parcours et mes références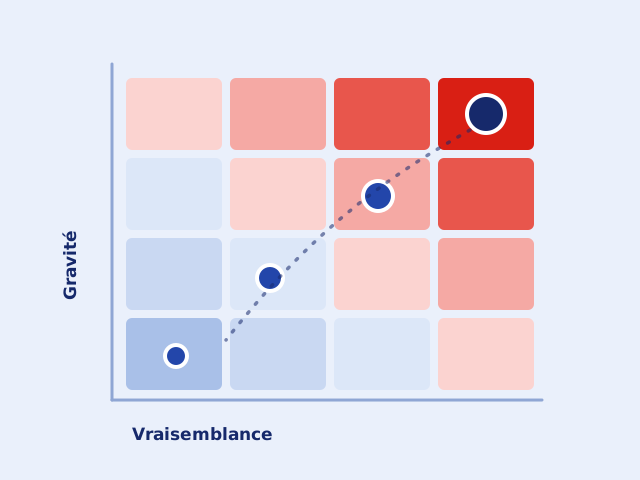
Des organisations très différentes, une même exigence
Chaque secteur a ses traitements sensibles, son vocabulaire et ses contraintes. Voici ceux que je connais le mieux.
Grands comptes
Registre sous OneTrust, AIPD, TIA, programme Schrems II, revue des DPA et clauses contractuelles types.
Gouvernance des grands comptesLes PME industrielles & de services
Téléassistance, maintenance, sous-traitance : des flux de données techniques et clients à cartographier et à contractualiser.
RGPD pour les PMEStartups & éditeurs
Privacy by design, cookies, réseaux sociaux, hébergement cloud : intégrer la conformité dès la conception du produit.
RGPD pour les startupsCabinet RH & recrutement
Candidatures, CV, données relatives au handicap : un secteur où la durée de conservation et la base légale sont scrutées de près.
RGPD et recrutementAssociations & collectifs
Adhérents, bénévoles, donateurs, copropriétaires : des fichiers nombreux, souvent gérés sans ressource dédiée à la conformité.
RGPD pour les associationsCe que l'on me demande avant de commencer
Combien de temps ça prend ?
Le pré-diagnostic dure 45 minutes. Un diagnostic complet demande deux à trois semaines, selon la taille de l'entreprise et le nombre de traitements.
Faut-il un juriste en interne ?
Non. C'est précisément le rôle du DPO externe : porter la compétence pour vous, sans embauche.
Combien ça coûte ?
Le pré-diagnostic est gratuit. Le budget d'un accompagnement dépend du périmètre : il est chiffré après le pré-diagnostic, par écrit, avant toute décision.
L'AI Act nous concerne-t-il vraiment ?
Si vous utilisez un outil d'IA dans vos processus, même acheté sur étagère, vous êtes déployeur au sens du règlement. Deux obligations vous concernent déjà : la littératie IA de vos équipes et la transparence envers les personnes.
Comment savoir si votre entreprise ou votre site web est conforme ?
Je vous propose un diagnostic qui inclut une prestation de sensibilisation de vos collaborateurs au RGPD et RIA. On regarde ensemble où vous en êtes : au minimum, vous serez bien informé et saurez ce qu'il en est. Si le diagnostic montre que votre entreprise n'est pas conforme, je vous accompagne pour l'être.
Qu'en pensez-vous ?
Et si on commençait par un pré-diagnostic ?
Un échange de 45 minutes, sans engagement et sans frais, pour situer votre niveau de conformité RGPD et identifier vos trois actions prioritaires.