Samy Lalileche, consultant en protection des données
Consultant certifié PECB en protection des données personnelles et DPO externe, j'accompagne les entreprises, associations et structures externalisées dans leur mise en conformité avec une approche pragmatique, pédagogique et orientée gestion des risques.
De l'ingénierie informatique à la protection des données
Ingénieur informatique de formation, je dispose d'une solide expérience dans les systèmes d'information, la gouvernance des données et la conduite de projets IT complexes.
Mon parcours m'a conduit à intervenir aussi bien auprès de PME que dans des environnements grands comptes, notamment au sein d'une grande banque internationale, sur des sujets stratégiques de gouvernance des données, de conformité RGPD et de transferts internationaux de données.
Je suis d'abord venu à la protection des données à titre personnel. Se former au métier de délégué à la protection des données a été une évidence au moment de me lancer comme indépendant — et l'obtention de la certification PECB Data Protection Officer en a été l'aboutissement.
Plusieurs années en cabinet de conseil, sur des programmes majeurs
J'ai contribué à des programmes majeurs de protection des données pour une Business Unit Data Management & Governance, comme point de contact privilégié des équipes métiers et IT sur les problématiques RGPD et les usages de données. À ce titre, j'ai notamment :
J'ai également exercé des fonctions de Data Usage Analyst, afin d'orchestrer les demandes d'usage de données en coordination avec les experts Protection des données, Sécurité, Conformité, RH et Propriété intellectuelle. Cette expérience me permet aujourd'hui d'apporter une vision à la fois réglementaire, technique et opérationnelle des enjeux de protection des données.
Des structures sans juriste en interne
En parallèle de mes missions en gouvernance des données, j'accompagne des PME, cabinets RH, structures médico-sociales, startups et associations.
PME Technique
Une PME spécialisée dans la téléassistance d'ascenseurs.
Médico-social
Une association accompagnant des personnes souffrant de troubles psychiques, traitant des données de santé sur 18 établissements.
Startups et collectifs
Une startup dans l'univers des réseaux sociaux, des associations et collectifs de copropriétaires.
Cabinet RH
Un cabinet spécialisé dans l'emploi de travailleurs en situation de handicap.
La conformité comme levier, pas comme contrainte
Le RGPD ne doit pas être perçu uniquement comme une contrainte réglementaire, mais comme un véritable levier de confiance, de différenciation et de valorisation des données. Par un important travail de vulgarisation et de sensibilisation, j'aide les organisations à démystifier le RGPD et à intégrer durablement les bonnes pratiques dans leur fonctionnement quotidien — le Privacy by Design.
Écoute, adaptation, autonomie
Chaque mission débute par un diagnostic des traitements de données à caractère personnel, afin de proposer un accompagnement pragmatique et proportionné, basé sur une démarche d'amélioration continue inspirée de la méthodologie PDCA.
- Étape 1
Planifier
Diagnostic, priorités, plan d'action.
- Étape 2
Déployer
Mise en œuvre à votre rythme, avec vos équipes.
- Étape 3
Contrôler
Audits réguliers, vérification des mesures.
- Étape 4
Améliorer
Ajustements et montée en autonomie.
Le chef d'orchestre de votre conformité au RGPD et RIA
Je suis expert en protection des données, un domaine auquel je me suis d'abord intéressé à titre personnel. Se former au métier de délégué à la protection des données a été une évidence lorsque j'ai décidé de me lancer comme indépendant.
C'est dans ce contexte, où il devient difficile d'être à jour avec une législation qui évolue quasiment au quotidien, que j'interviens auprès des PME pour démystifier le RGPD et l'IA Act, faire de leur conformité un différenciateur, avec une volonté constante : rendre mes clients autonomes au terme de ma mission.
J'assure le pilotage de la conformité de mes clients au règlement européen sur la protection des données personnelles, soit en qualité de DPO externe, soit pour des missions ponctuelles de mise en conformité.
Je suis le chef d'orchestre de la mise en place des bonnes pratiques et solutions numériques : non seulement pour répondre aux obligations réglementaires et préserver le chef d'entreprise d'éventuelles sanctions, mais aussi pour protéger et valoriser le patrimoine le plus précieux d'une entreprise : ses données.
Mes champs d'intervention
Une expertise construite sur deux terrains complémentaires : la gouvernance des données en environnement grand compte, et l'accompagnement de proximité des structures qui n'ont pas de service juridique.
Photos de mission
Des moments de sensibilisation en salle et de travail autour d'un plan d'action.
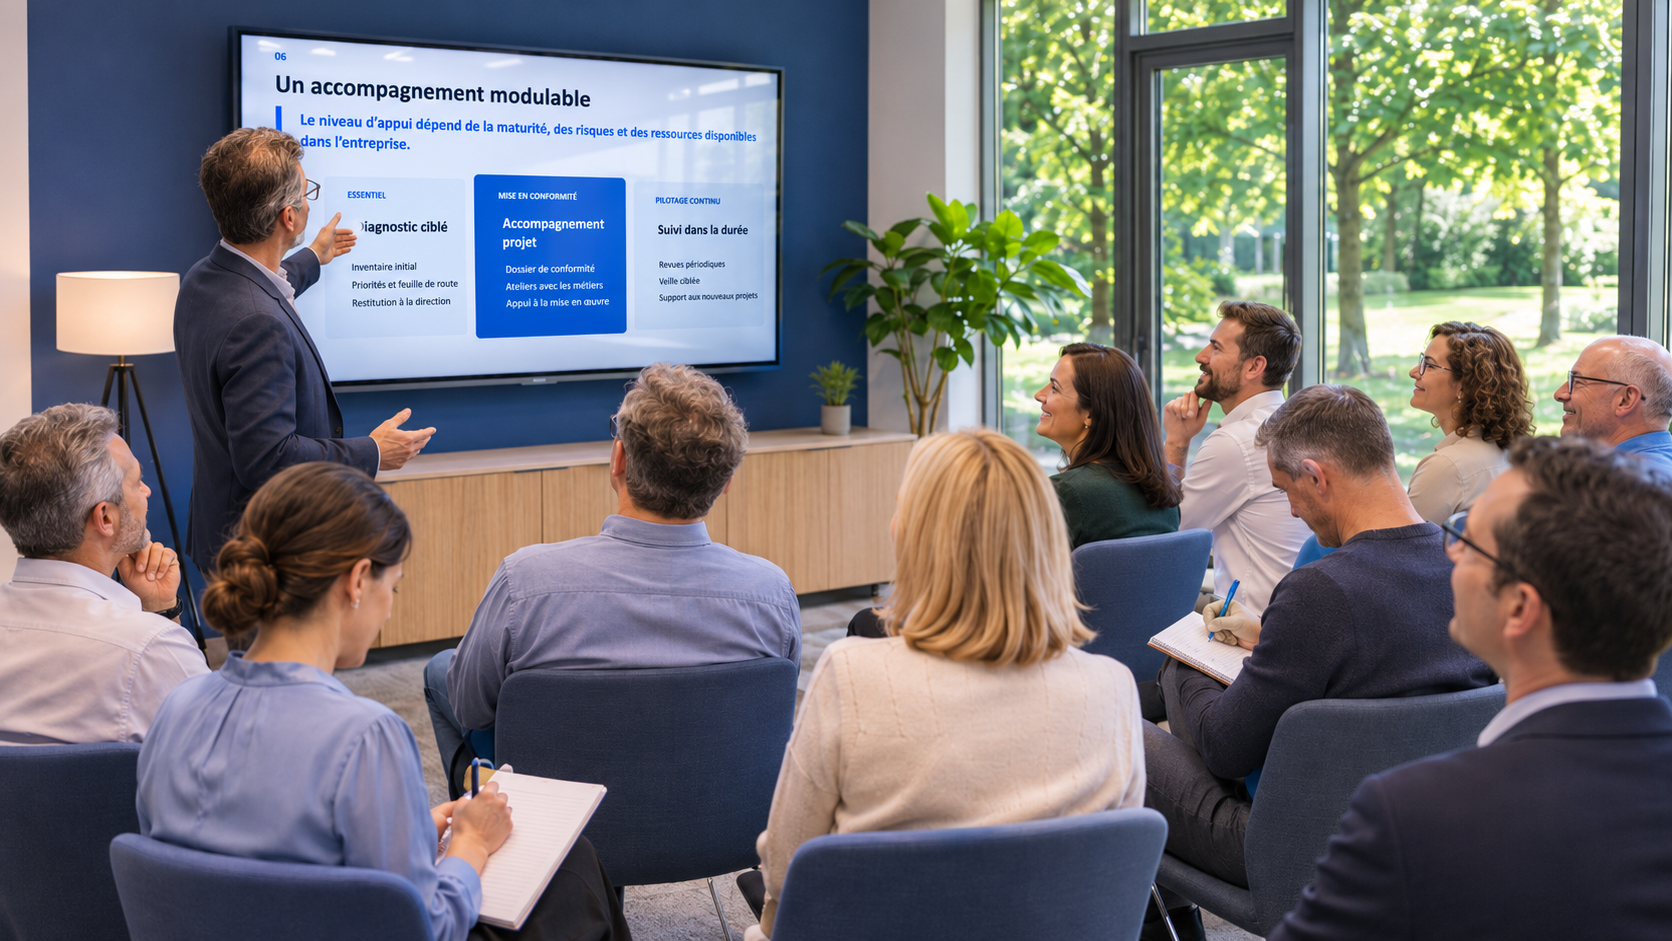
Sensibilisation RGPD en salle
Animation d'une séance de formation devant un groupe de participants.

Atelier d'analyse de risques
Présentation d'un plan d'action et de ses quatre phases.
Un premier échange, sans engagement
45 minutes pour savoir où vous en êtes sur le RGPD comme sur l'AI Act, ce qui est urgent et ce qui peut attendre.